


Estrategias de defensa en profundidad para proteger el núcleo del control operacional en la era IIoT.
Ciberseguridad en PLCs y SCADA: Blindando la Conectividad Industrial
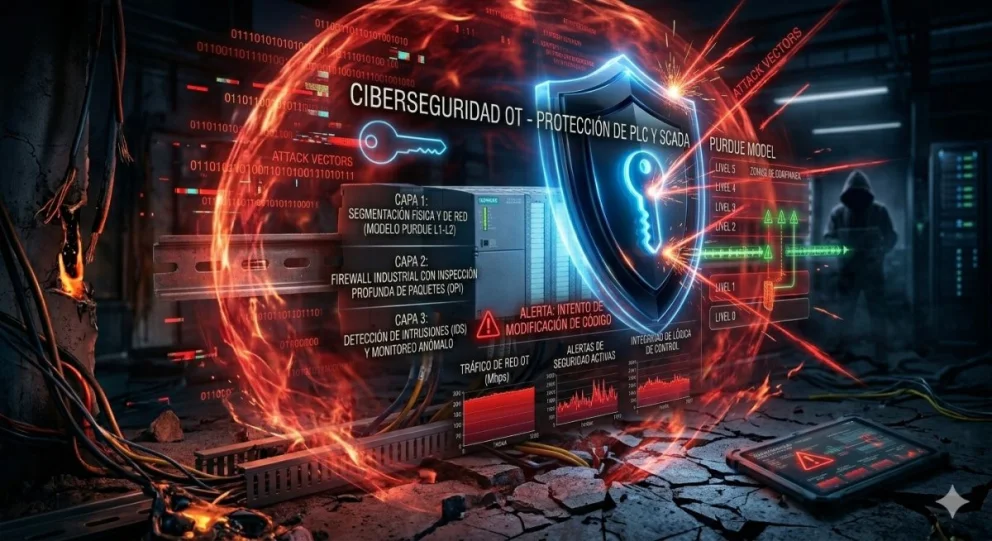
La Conectividad Industrial es el motor de la eficiencia moderna, pero también la puerta de entrada a riesgos sin precedentes. A medida que la Automatización Industrial integra PLCs y sistemas SCADA con redes IT y la nube para potenciar la inteligencia artificial, la superficie de ataque se expande drásticamente. Garantizar una robusta Ciberseguridad OT ya no es opcional; es la base indispensable para proteger la integridad del Control de Procesos y la seguridad de las personas en la planta.
El desafío de la Conectividad Industrial: Por qué los PLCs ya no están seguros
Tradicionalmente, la seguridad de la Automatización Industrial se basaba en el "air-gap" o aislamiento físico. Los PLCs (Controladores Lógicos Programables) y sistemas SCADA operaban en redes propietarias y cerradas. Sin embargo, la promesa de la Industria 4.0 exige que estos dispositivos envíen datos en tiempo real, rompiendo este aislamiento y exponiéndolos a internet y a redes corporativas que son objetivos frecuentes de malware y ransomware.
Los PLCs son dispositivos de control determinista, diseñados para la confiabilidad y la velocidad, no para la seguridad intrínseca. Muchos protocolos industriales antiguos (como Modbus TCP o EtherNet/IP tradicionales) carecen de autenticación o encriptación. Un atacante que logre acceso a la red OT puede interceptar estos comandos, manipular lógicas de control o causar paradas imprevistas del Control de Procesos, afectando directamente la producción y la reputación de la empresa.
Diferencias críticas entre Ciberseguridad IT y Ciberseguridad OT
Aplicar estrategias de IT estándar directamente al entorno OT es un error común y peligroso. Sus prioridades son fundamentalmente distintas, una realidad que debe guiar cualquier plan de Ciberseguridad OT.
Prioridad (CIA Triad): En IT, la tríada es Confidencialidad, Integridad y Disponibilidad. En OT, es Disponibilidad, Integridad y Confidencialidad. La producción no puede detenerse por un escaneo de seguridad agresivo o una actualización de parches no probada.
Ciclo de Vida de Activos: En IT, los equipos se renuevan cada 3-5 años. En Automatización Industrial, los PLCs y SCADA operan 15-20 años o más, a menudo con sistemas operativos heredados y sin soporte de parches.
Impacto de Falla: Una falla de seguridad IT puede causar pérdida de datos o tiempos de inactividad de software. Una falla de seguridad OT puede causar daño físico a maquinaria, impacto ambiental o poner en peligro vidas humanas, comprometiendo la Seguridad Industrial.
Estrategias de defensa: Segmentación de red y el Modelo Purdue en la Automatización Industrial
La defensa en profundidad es el estándar de oro en la Ciberseguridad OT. En lugar de depender de un solo firewall, se implementan múltiples capas defensivas. La base técnica de esta estrategia es la segmentación de red, guiada por el Modelo de Referencia Purdue para la Automatización Industrial.
Este modelo divide la red industrial en niveles (del Nivel 0 al Nivel 5), estableciendo zonas de confianza y puntos de control (conduits). El Control de Procesos crítico (PLCs y SCADA, Niveles 1 y 2) debe estar rigurosamente separado de la red corporativa (Nivel 4) mediante firewalls industriales específicos para OT. Estos firewalls no solo bloquean tráfico basándose en IPs, sino que son capaces de realizar una inspección profunda de paquetes (DPI) de protocolos industriales para asegurar que los comandos enviados al PLC sean legítimos y seguros.
[Infographic showing the Purdue Model levels for industrial networks]
Implementación de protocolos de detección de intrusiones en sistemas SCADA
Una vez que la red está segmentada, es vital monitorear el tráfico para detectar anomalías. A diferencia de las redes IT, las redes de Automatización Industrial son altamente predecibles: los dispositivos se comunican en patrones regulares y conocidos. Los sistemas de detección de intrusiones (IDS) industriales aprovechan esta característica.
Un IDS industrial aprende la línea base de comunicaciones normales y alerta sobre desviaciones sospechosas, como una IP desconocida intentando comunicarse con un PLC crítico, una solicitud de lectura de memoria inusual o un intento de modificar la lógica de un controlador. Para los sistemas SCADA, esto proporciona una capa de visibilidad indispensable. Al integrar estas alertas en un centro de operaciones de seguridad (SOC) capacitado para OT, las organizaciones pueden detectar y responder a incidentes de Ciberseguridad OT antes de que escalen y afecten la producción.
La convergencia de redes IT y OT es irreversible, y con ella, los riesgos de ciberseguridad. Proteger los PLCs y SCADA mediante estrategias de defensa en profundidad es la única forma de garantizar que la Automatización Industrial siga siendo un motor de eficiencia y no una fuente de vulnerabilidad crítica. La Ciberseguridad OT debe ser una prioridad estratégica en la gestión del riesgo operativo.
","ad_server_empresa":"Troop","alto":"100","ancho":"377","alto_mobile":null,"ancho_mobile":null,"image":"https://cdn4.mantenimientoelectrico.com/s4/2026/02/12/mantenimientoelectrico/files/05/563/85eb8c849a33f3c85a7e8ed73e5d400dca87e9d08238e6d61791dc55931bb500.jpg","image_mobile":null,"url":"/paginas/p12-newsletter","url_mobile":"/paginas/p12-newsletter","target":"","target_mobile":""}])
","ad_server_empresa":"Troop","alto":"400","ancho":"377","alto_mobile":null,"ancho_mobile":null,"image":"https://cdn4.mantenimientoelectrico.com/s4/2026/02/12/mantenimientoelectrico/files/05/565/574968837e49cae6cba68222cfdfd1c90d04a410cb006735283e619ddc4e232c.jpg","image_mobile":null,"url":"/revista","url_mobile":"/revista","target":"","target_mobile":""}])
","ad_server_empresa":"Troop","alto":"100","ancho":"377","alto_mobile":null,"ancho_mobile":null,"image":"https://cdn4.mantenimientoelectrico.com/s4/2026/02/11/mantenimientoelectrico/files/05/560/976190fd342d06296c6714f4dd122fe26c250b592dc94d4de38a79db4d2b18f2.jpg","image_mobile":null,"url":"https://www.electroinstalador.com/","url_mobile":"https://www.electroinstalador.com/","target":"_blank","target_mobile":"_blank"}])
","ad_server_empresa":"Troop","alto":"100","ancho":"377","alto_mobile":null,"ancho_mobile":null,"image":"https://cdn4.mantenimientoelectrico.com/s4/2026/02/11/mantenimientoelectrico/files/05/561/71e816d95bb1f02574f6105b85f5f72c2c28f0f98e083eee1f018fc782292ffc.jpg","image_mobile":null,"url":"https://www.eficienciaconstructiva.com.ar/","url_mobile":"https://www.eficienciaconstructiva.com.ar/","target":"_blank","target_mobile":"_blank"}])
","ad_server_empresa":"Troop","alto":"100","ancho":"377","alto_mobile":null,"ancho_mobile":null,"image":"https://cdn4.mantenimientoelectrico.com/s4/2026/02/11/mantenimientoelectrico/files/05/562/752f11d61a6ff2822c56f21eba20d83bfbe9ec51f2a0539841646940865085c8.jpg","image_mobile":null,"url":"/mantenimiento-tv","url_mobile":"/mantenimiento-tv","target":"","target_mobile":""}])
","ad_server_empresa":"Troop","alto":"400","ancho":"377","alto_mobile":null,"ancho_mobile":null,"image":"https://cdn4.mantenimientoelectrico.com/s4/2026/02/13/mantenimientoelectrico/files/05/570/0ed6c3e311504c2fec5137b44af3f1dde94378d015c20a82b0585c1011f97d7e.jpg","image_mobile":null,"url":null,"url_mobile":null,"target":"_blank","target_mobile":"_blank"}])
